le confías los números de tu negocio. así los cuidamos.
sin tecnicismos y sin promesas vagas: esto es lo que el sistema hace hoy para que tu información sea solo tuya, y para que siempre sepas quién tocó qué.
tu empresa no se mezcla con ninguna otra
es lo que más cuidamos. cada dato pertenece a una empresa y cada consulta del sistema pregunta solo por la tuya.
- separación en cada consulta
- ninguna pantalla ni reporte lee información sin decir de qué empresa es.
- la base de datos también lo exige
- aunque el programa se equivocara, la base rechaza ligar un pedido, un pago o un producto con los de otra empresa.
- se prueba en cada cambio
- antes de publicar cualquier versión, una batería automática entra como una empresa e intenta ver y modificar los datos de otra por todas las rutas del sistema. si lograra una sola, la versión no sale.
quién entra, y hasta cuándo
entrar al sistema es personal, y dejar de tener acceso es inmediato.
- sin contraseña, si quieres
- puedes entrar con la huella o el rostro de tu dispositivo (passkeys). no se pueden adivinar ni robar con un correo falso.
- contraseñas que no se guardan
- se guarda una huella irreversible de la contraseña, nunca la contraseña. hay una política mínima y un límite de intentos fallidos.
- dos aparatos por persona
- al entrar en un tercero se cierra la sesión más antigua, y se te avisa cuál.
- una baja corta en el momento
- al desactivar a alguien, su sesión deja de servir en la siguiente acción que intente.
cada quien ve y hace lo que le toca
los permisos se dan por rol y por acción, y la pantalla no ofrece lo que el permiso no permite.
- permisos por acción
- ver, crear, editar, cancelar, autorizar: cada una se concede por separado.
- por sucursal
- cada persona entra solo a las sucursales que tiene asignadas.
- deberes separados
- en el cierre de ruta, quien recibe la mercancía, quien cuenta el dinero y quien acepta el corte usan permisos distintos.
todo queda escrito
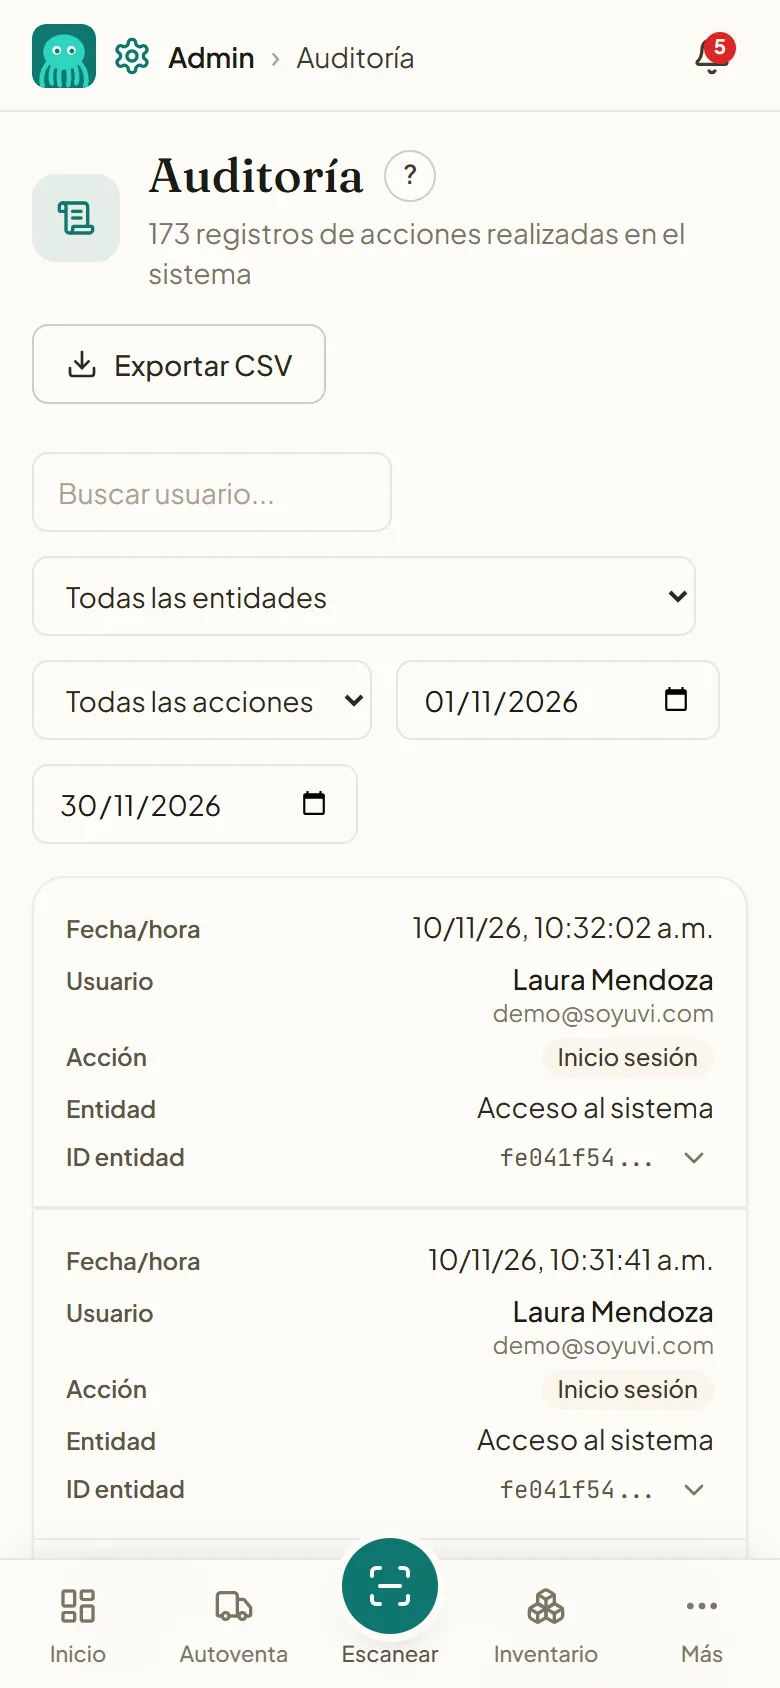
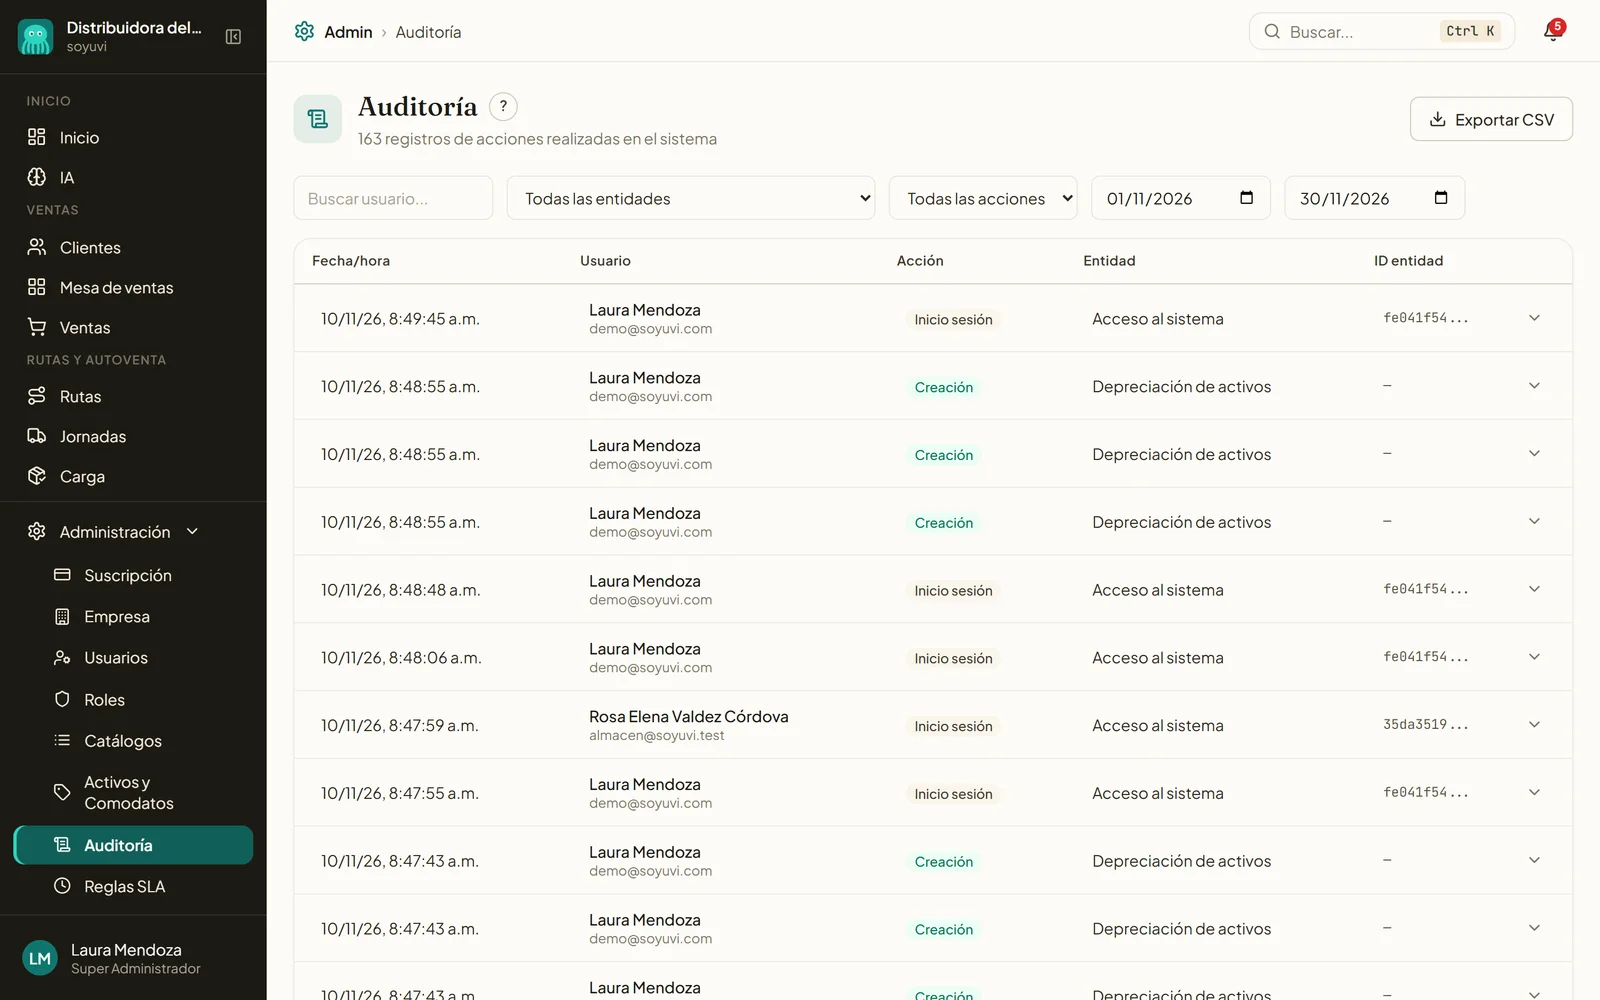
la bitácora responde quién hizo qué y cuándo, y también quién lo intentó sin permiso.
- operaciones
- altas, cambios, bajas, cobros, cancelaciones y movimientos de inventario.
- accesos
- cada entrada al sistema y cada intento negado.
- se conserva
- la bitácora de operación se guarda cinco años, en línea con lo que pide la ley fiscal para la contabilidad.
tu información es tuya
soyuvi la guarda y la procesa por encargo tuyo, solo para darte el servicio.
- te la llevas cuando quieras
- exportas todo en un archivo ZIP con una tabla por archivo, legible en excel.
- respaldos diarios y cifrados
- se guarda una copia diaria cifrada fuera del servidor, y se prueba que esa copia se pueda restaurar.
- la IA no recibe nombres
- cuando la IA analiza tu cartera o tu demanda, al modelo se le manda la clave del cliente, no su nombre.
- tu tarjeta no pasa por soyuvi
- el pago de la suscripción lo procesa Stripe. soyuvi no ve ni guarda el número de tu tarjeta.
lo que no vamos a presumir
soyuvi no tiene hoy certificaciones como ISO 27001 o SOC 2, y no vamos a poner sellos que no tenemos. lo que sí podemos hacer es explicarte, punto por punto, cómo funciona cada cosa de esta página. pregúntanos en la demo.
si encuentras un problema
si crees haber encontrado una falla de seguridad, escríbenos a soporte@soyuvi.com con el asunto "reporte de seguridad". lo revisamos antes que cualquier otra cosa. y aquí está nuestro aviso de privacidad.